Durante años, las áreas de tecnología de información y tecnología de operaciones trabajaron bajo la idea de que sus entornos podían mantenerse separados. Hoy, la conectividad entre plantas, sistemas corporativos, servicios en la nube y dispositivos inteligentes ha eliminado esa división. En un escenario donde los ciberataques también evolucionan con inteligencia artificial, proteger una operación exige entender el ecosistema completo.
Una planta puede tener controles robustos, una nube puede contar con configuraciones de seguridad avanzadas y una red corporativa puede estar protegida. Sin embargo, basta una integración vulnerable para comprometer a los tres entornos.
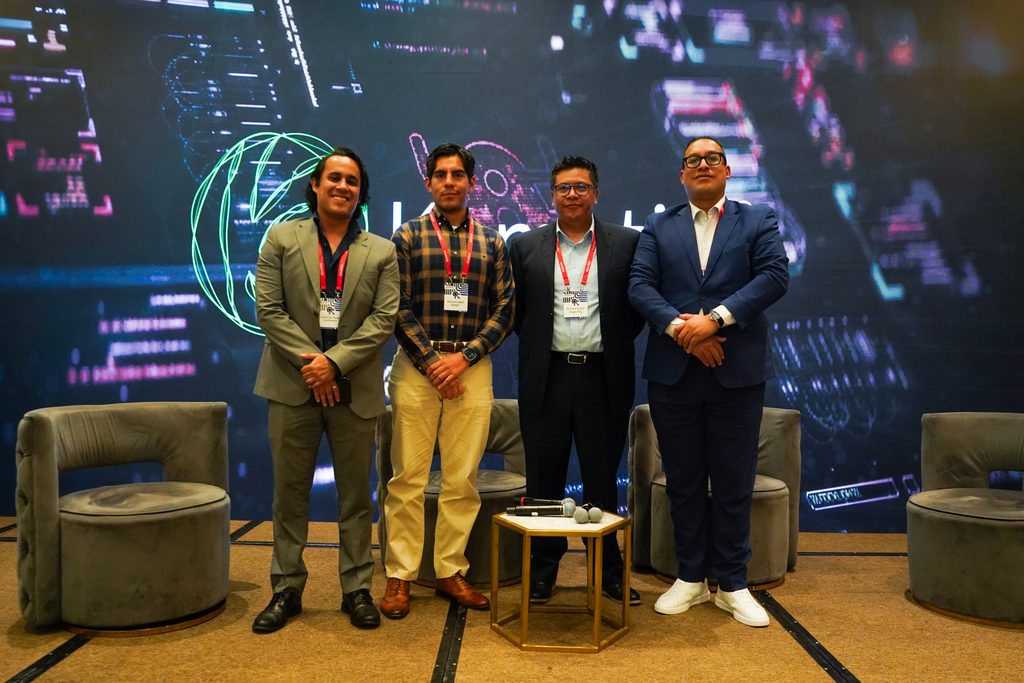
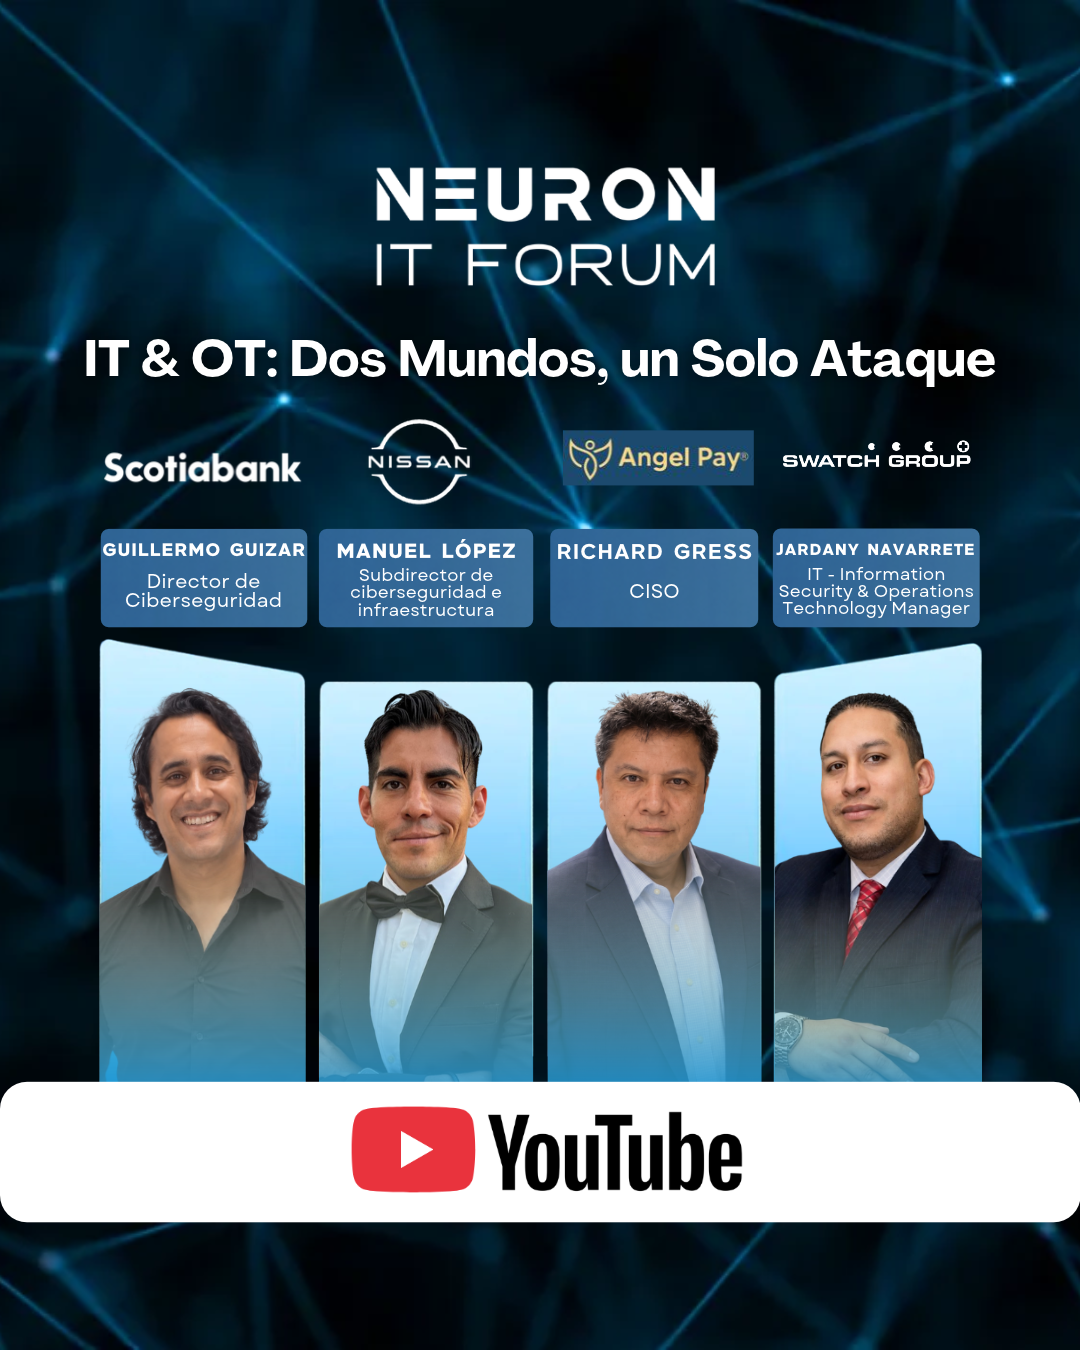
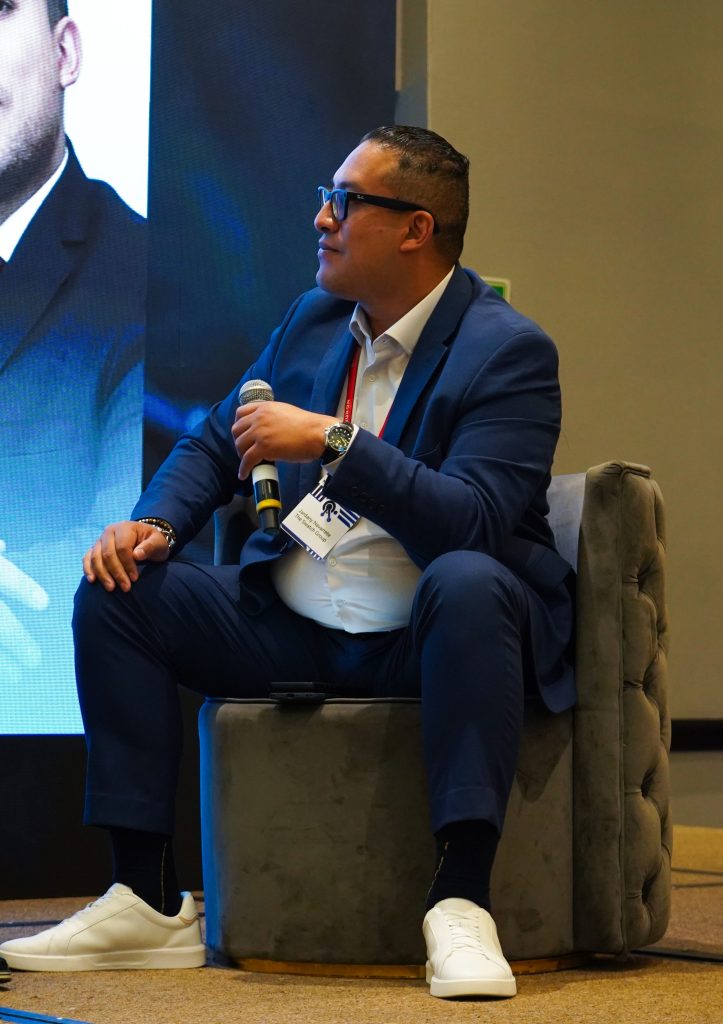
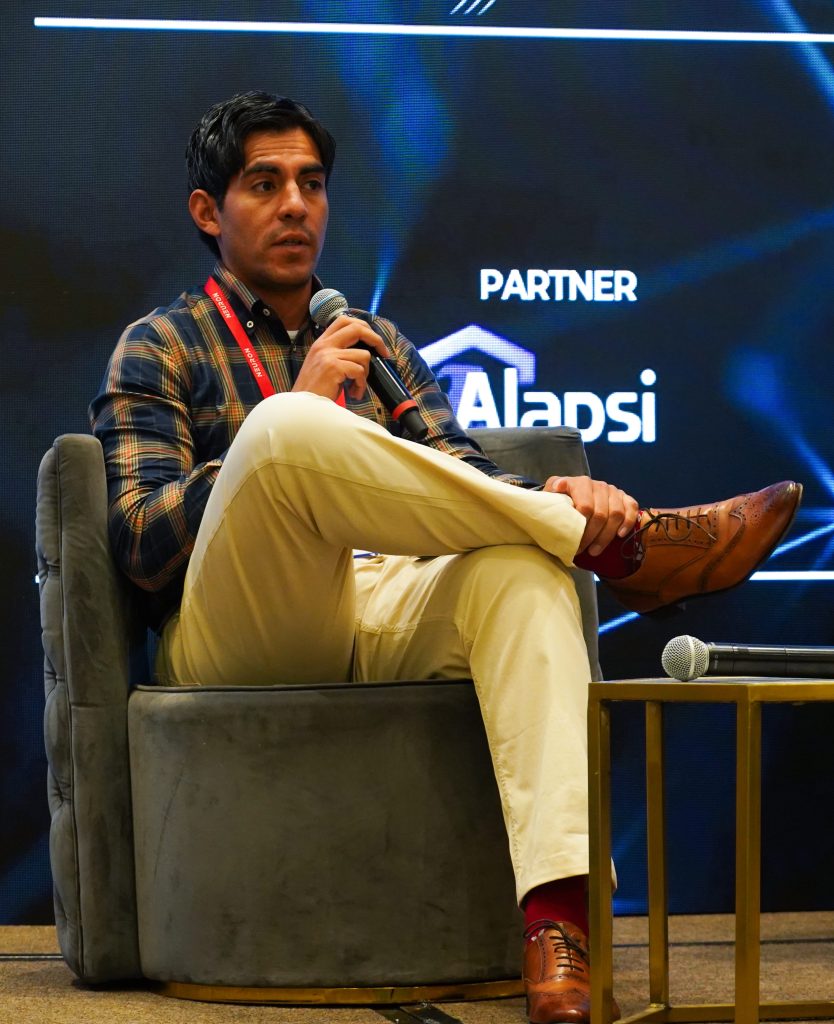
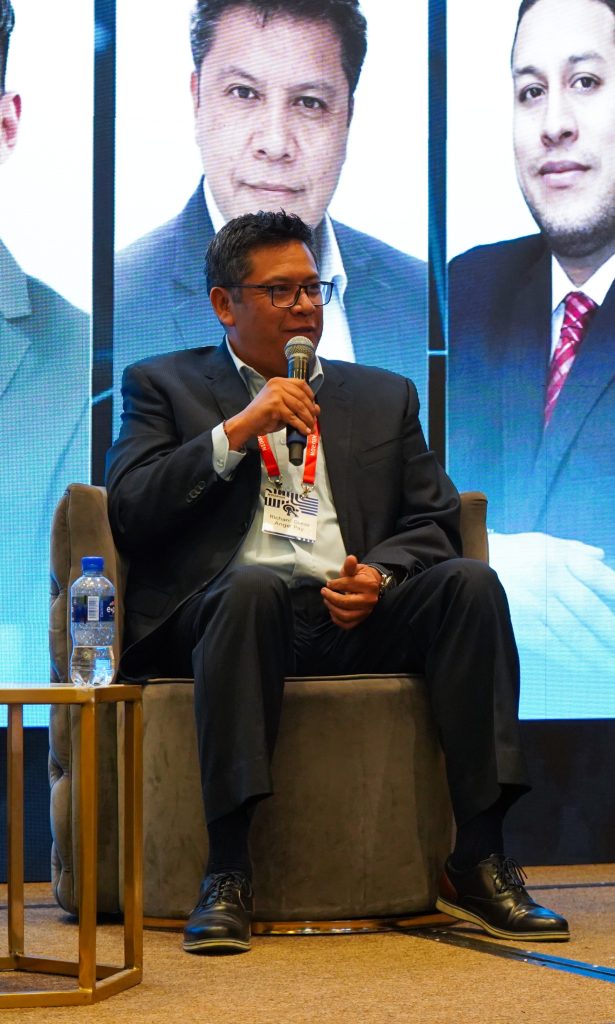
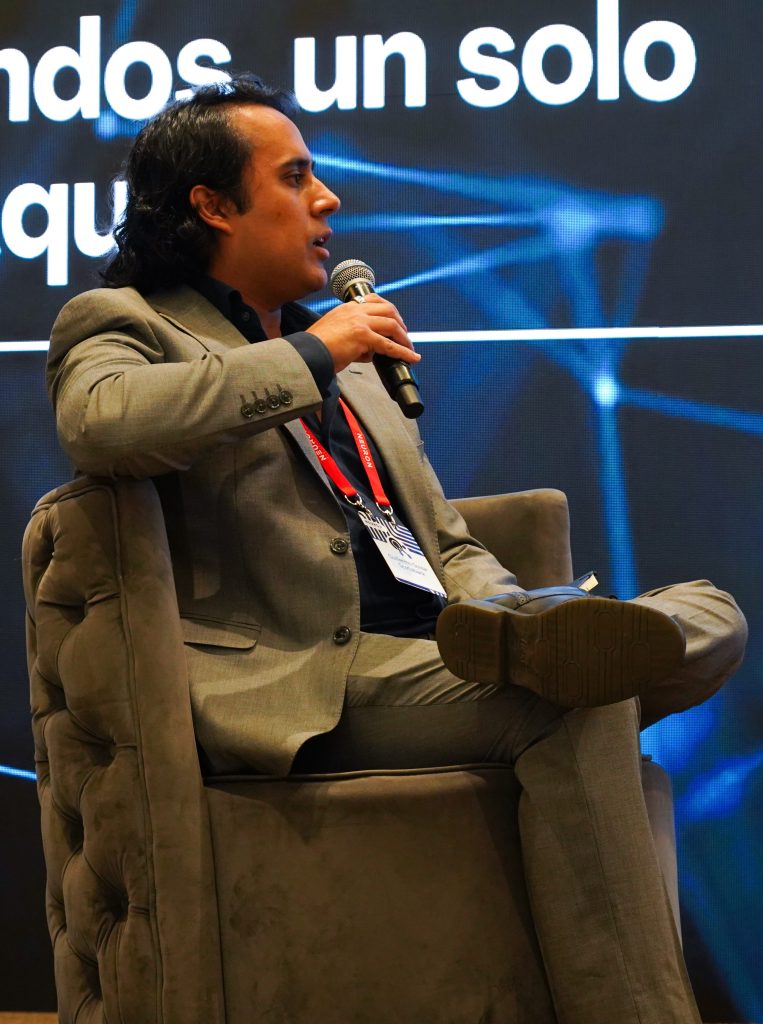
Esa fue una de las principales conclusiones del panel “IT & OT: Dos Mundos, un solo Ataque”, en el que participaron especialistas de The Swatch Group México, Scotiabank, Nissan y Angel Pay. La conversación dejó claro que la ciberseguridad ya no puede abordarse desde departamentos aislados: los riesgos atraviesan toda la organización y sus consecuencias pueden llegar mucho más allá de una interrupción tecnológica.
El nuevo perímetro es todo lo que está conectado
La separación entre IT y OT responde a una forma de operar que durante años permitió administrar sistemas con objetivos y responsabilidades distintas. Mientras IT se enfocaba en la información y los sistemas corporativos, OT concentraba sus esfuerzos en mantener funcionando los procesos físicos y productivos.
Pero esa división dejó de representar la realidad de las empresas.
Las integraciones entre plataformas, servidores, aplicaciones, redes industriales y servicios externos han creado dependencias que conectan ambos mundos. Por eso, la vulnerabilidad no necesariamente se encuentra en la planta o en la nube, sino en la comunicación que permite que una interactúe con la otra.
José Manuel López, subdirector de Ciberseguridad e Infraestructura de Nissan, explicó que una planta puede contar con controles sólidos y una nube estar correctamente protegida, pero una implementación o conexión entre IT y OT puede abrir una puerta que termine afectando a ambos entornos.
El caso de Colonial Pipeline, ocurrido en 2021, ilustra esta dependencia. El ataque de ransomware afectó sistemas corporativos y terminó provocando la suspensión de operaciones del oleoducto, aunque la infraestructura industrial no fuera el objetivo directo del ataque. La dependencia de los sistemas de facturación para mantener la operación mostró cómo un incidente en el entorno corporativo puede tener consecuencias físicas y operativas.
La lección es contundente: proteger cada sistema de manera independiente no garantiza la seguridad del conjunto.
Los atacantes ya operan a una velocidad distinta
A la desaparición de las fronteras entre IT y OT se suma otro factor: la inteligencia artificial está transformando la velocidad y la escala de los ataques.
Los participantes señalaron que los atacantes ya pueden utilizar agentes para realizar actividades como identificar vulnerabilidades, ejecutar movimientos laterales y extraer información con una rapidez difícil de igualar mediante procesos de respuesta exclusivamente humanos.
Guillermo Guízar, director de Ciberseguridad de Scotiabank, compartió un caso reportado por Anthropic en 2025, en el que agentes de inteligencia artificial habrían ejecutado gran parte de las actividades de una operación de espionaje. Entre las acciones mencionadas estaban la búsqueda de vulnerabilidades, el movimiento dentro de sistemas comprometidos y la extracción de información.
El ejemplo también evidenció que los ataques no siempre necesitan técnicas extraordinariamente sofisticadas. La ingeniería social continúa siendo efectiva, incluso cuando el objetivo es manipular a un sistema de inteligencia artificial mediante instrucciones aparentemente legítimas y tareas fragmentadas.
Esto cambia la lógica de defensa. Si un ataque puede desarrollarse en minutos, responder en horas deja de ser suficiente. La automatización defensiva se vuelve necesaria, pero incorporar inteligencia artificial para proteger una organización tampoco elimina los riesgos: esos mismos sistemas pueden convertirse en nuevas superficies de ataque.
Richard Gress, CISO de Angel Pay, destacó que la estrategia no debe consistir en automatizar sin límites, sino en definir qué necesita proteger cada organización, cuáles son sus prioridades y bajo qué condiciones deben actuar sus herramientas de defensa.
Un agente también necesita identidad, permisos y supervisión
La incorporación de agentes de IA a los procesos corporativos plantea una pregunta que tradicionalmente se hacía sobre los colaboradores: ¿a qué tiene acceso cada uno y qué puede hacer con esos permisos?
Guízar señaló que las organizaciones necesitan conocer tres aspectos fundamentales: qué agentes tienen, qué hacen realmente y quién es responsable de cada uno.
La diferencia entre lo que una empresa cree que hace un agente y lo que sus permisos le permiten ejecutar puede ser considerable. Una herramienta creada para automatizar la carga de documentos podría tener credenciales con acceso a otros sistemas o información que no necesita para cumplir su función.
Por eso, el principio de mínimo privilegio debe aplicarse también a las máquinas. Cada agente necesita una identidad, permisos limitados a sus tareas y un responsable que conozca su funcionamiento.
La supervisión debe responder al nivel de riesgo. Una actividad de bajo impacto y fácilmente reversible puede requerir una vigilancia distinta a la de un agente que interviene en transferencias financieras, infraestructura o procesos industriales. En estos últimos escenarios, la intervención humana conserva un papel indispensable.
En OT, las consecuencias pueden ser especialmente delicadas: una decisión incorrecta sobre un robot, un controlador lógico programable o una válvula puede afectar la continuidad de la operación e incluso poner en riesgo la seguridad de las personas.
La gobernanza no es burocracia: es parte de la defensa
Uno de los puntos de mayor coincidencia fue que los riesgos asociados a la inteligencia artificial no son exclusivamente un problema de ciberseguridad. También son un asunto de gobernanza.
La seguridad puede implementar controles y revisar vulnerabilidades, pero alguien debe definir previamente qué puede hacer cada agente, con qué sistemas puede interactuar, qué información puede consultar y qué debe ocurrir cuando se equivoca.
Gress explicó que lanzar agentes por la urgencia de adoptar inteligencia artificial, sin establecer límites ni responsabilidades, puede generar escenarios difíciles de controlar. La gobernanza debe participar desde el diseño y no aparecer únicamente cuando ocurre un incidente.
A esto se suma la necesidad de concientizar a los usuarios. Compartir código, información financiera o documentos confidenciales en herramientas de IA no autorizadas puede exponer activos importantes de la organización. El llamado de los panelistas fue evitar que la adopción avance únicamente por entusiasmo o presión del negocio.
Jardany Navarrete, IT – Information Security & Operations Technology Manager de The Swatch Group México, compartió como ejemplo el desarrollo de una herramienta de IA para generar diseños de relojes a partir de instrucciones de los usuarios. Aunque la experiencia final parece sencilla, llegar a su implementación requirió años de pruebas y validaciones.
El caso refleja una idea importante: innovar no significa saltarse los procesos de revisión. La seguridad debe acompañar el desarrollo para que la tecnología pueda llegar al usuario sin comprometer a la organización.
El botón de emergencia también debe probarse
Si un agente puede ejecutar acciones de manera autónoma, las empresas necesitan contar con mecanismos para detenerlo cuando su comportamiento representa un riesgo. Sin embargo, los panelistas coincidieron en que un kill switch no debe entenderse simplemente como un botón que apaga todo.
Guízar propuso verlo como una arquitectura de contención con características específicas: debe ser independiente del agente, permitir llevar los sistemas a un estado seguro, ofrecer visibilidad sobre lo que se detuvo, contar con un responsable definido y, sobre todo, probarse antes de una emergencia.
Detener todos los sistemas de golpe puede generar un problema mayor que el incidente original. Por eso, la respuesta debe contemplar qué procesos necesitan interrumpirse, cuáles pueden continuar y cómo recuperar la operación de manera controlada.
José Manuel López complementó esta visión con tres objetivos: interrumpir, contener y recuperar. El mecanismo debe integrarse al plan de continuidad del negocio, establecer cuándo se activa y someterse a pruebas periódicas para comprobar que realmente funciona.
Un control que nunca se ha probado puede convertirse en una falsa sensación de seguridad. La organización necesita confiar en que podrá detener una acción cuando sea necesario, pero esa confianza debe construirse mediante simulaciones, documentación y responsables preparados para intervenir.
Conocer el negocio es también una estrategia de ciberseguridad
La convergencia entre IT y OT exige algo más que especialistas capaces de identificar vulnerabilidades. También requiere profesionales que entiendan cómo funciona la organización, cuáles son sus procesos críticos y qué consecuencias tendría detenerlos.
Los riesgos de un banco, una planta automotriz, una empresa fintech o una compañía de manufactura no son idénticos. Por eso, las estrategias de protección deben responder al contexto de cada negocio y a su nivel de exposición.
La conversación también dejó una reflexión sobre las pequeñas y medianas empresas, que no siempre cuentan con los presupuestos o equipos especializados de los grandes corporativos. Para ellas, la priorización basada en riesgos y la capacitación de los usuarios pueden ser especialmente importantes. Un incidente que comprometa la confianza de sus clientes puede tener consecuencias difíciles de revertir.
La ciberseguridad necesita hablar el lenguaje de la dirección, explicar los riesgos en términos de continuidad, reputación y resultados, y dejar de presentarse como un área que únicamente impone restricciones.
La frontera entre IT y OT desapareció, pero eso no significa que las organizaciones deban perder el control de sus operaciones. Significa que necesitan una visión compartida, controles que funcionen en conjunto y personas capaces de anticipar las consecuencias de cada conexión.
En un entorno donde los ataques pueden automatizarse y los sistemas comienzan a tomar decisiones por sí mismos, la ventaja no estará en tener más herramientas, sino en conocerlas, gobernarlas y saber cómo detenerlas antes de que un incidente tecnológico se convierta en una crisis operativa.