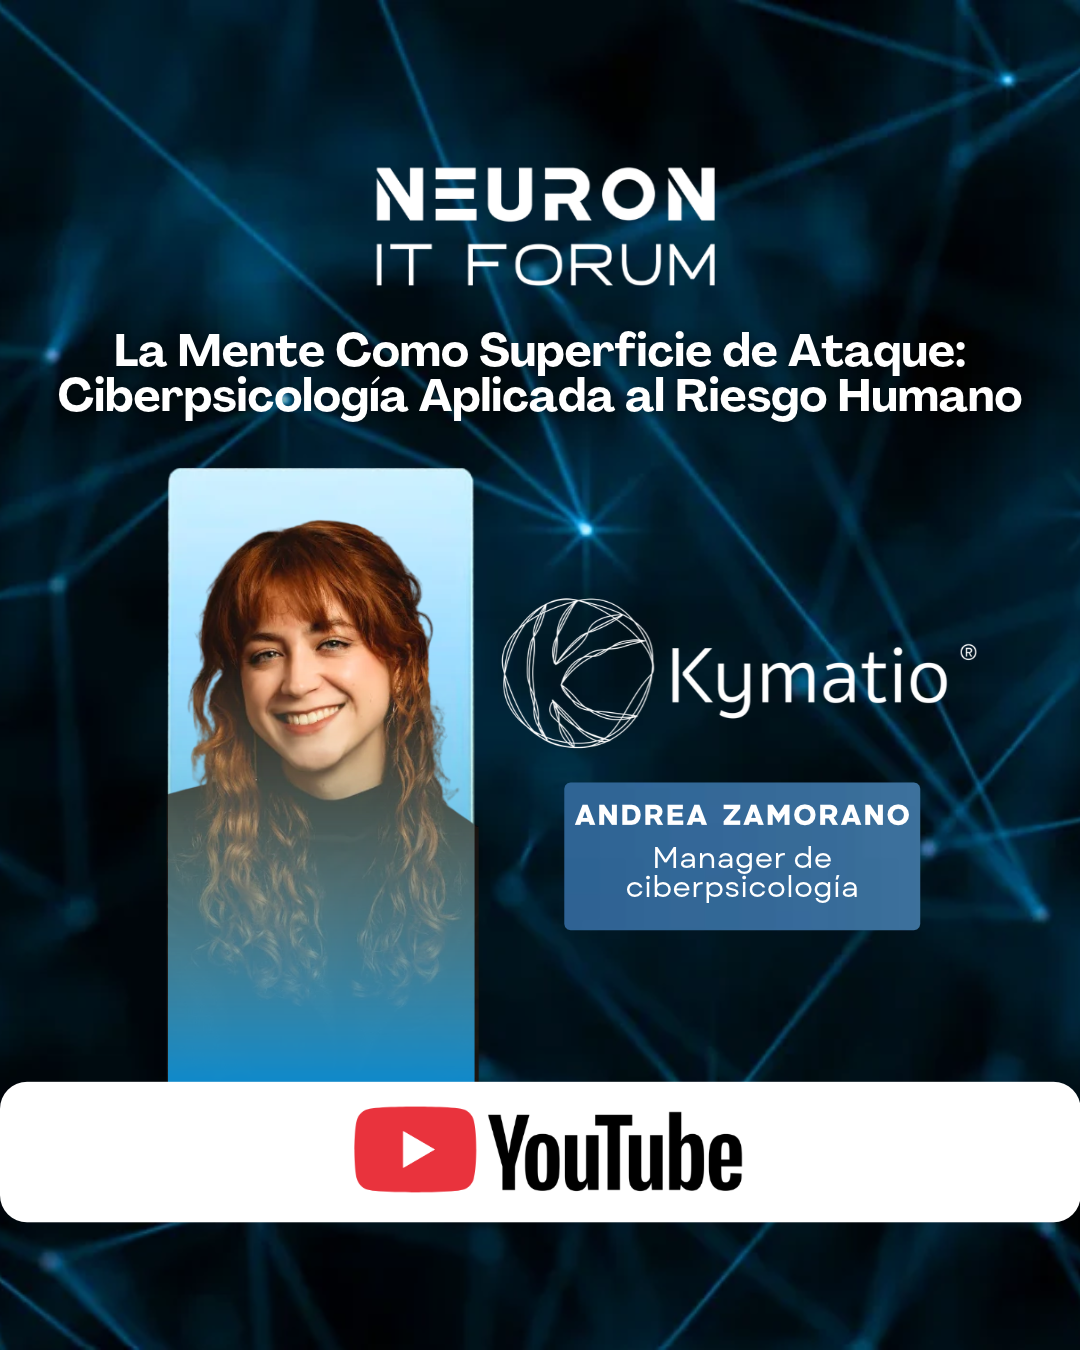
Una persona puede conocer los protocolos de seguridad de su empresa, identificar las señales de un correo sospechoso y aun así caer en un ataque. La razón no siempre es la falta de conocimiento: también influyen las emociones, la presión, el cansancio y la manera en que cada individuo toma decisiones. En la keynote “La mente como superficie de ataque: ciberpsicología aplicada al riesgo humano”, Andrea Zamorano, Manager de Ciberpsicología en Kymatio, planteó que las organizaciones necesitan dejar de tratar a sus colaboradores como un factor homogéneo y comenzar a comprender cómo se comportan frente a las amenazas. Porque, en ciberseguridad, la mente también forma parte de la superficie de ataque.
El problema no siempre es lo que las personas saben
Durante años, buena parte de las estrategias de concientización en ciberseguridad ha girado alrededor de cursos, recomendaciones y simulaciones de phishing. Estas medidas siguen siendo necesarias, pero su efectividad puede verse limitada cuando las organizaciones asumen que todas las personas reaccionan de la misma manera ante una amenaza.
Zamorano explicó que los ciberdelincuentes han encontrado en el factor humano una oportunidad para ejecutar ataques con menos recursos y de manera escalable. No necesitan necesariamente enfrentarse a un especialista en seguridad ni vulnerar directamente una infraestructura tecnológica compleja. En ocasiones, basta con conseguir que una persona competente actúe impulsivamente en el momento adecuado.
La diferencia está en cómo tomamos decisiones. A partir del modelo de pensamiento descrito por Daniel Kahneman en Pensar rápido, pensar despacio, la especialista explicó que las personas utilizamos procesos de pensamiento rápidos y automáticos, así como otros más lentos que requieren atención y análisis deliberado.
En una situación cotidiana, una persona puede detenerse a revisar un correo, comprobar el remitente y cuestionar un enlace. Sin embargo, si recibe un mensaje que amenaza con bloquear su cuenta en diez minutos, su reacción puede cambiar. La urgencia activa una respuesta inmediata y reduce el tiempo disponible para evaluar la información.
Algo similar ocurre con las promesas de recompensa, las solicitudes que parecen provenir de una figura de autoridad o los mensajes que apelan a la confianza personal. El conocimiento continúa ahí, pero las condiciones en las que se toma la decisión pueden dificultar que se aplique.
Por eso, medir únicamente si un colaborador completó un curso no permite conocer por completo su exposición al riesgo. La pregunta relevante es si puede reconocer y gestionar una amenaza en las condiciones reales en las que trabaja.
Los ataques explotan emociones, no solamente vulnerabilidades técnicas
La ingeniería social funciona porque utiliza elementos de la conducta humana para influir en las decisiones. Puede presentarse en un correo electrónico, una llamada telefónica, un mensaje de texto o incluso en una interacción presencial.
Zamorano identificó cinco motivaciones que pueden aprovecharse para inducir respuestas impulsivas: el deseo de ayudar, el miedo, la búsqueda de recompensas, la influencia de la autoridad y la necesidad de demostrar la propia capacidad o evitar una crítica.
Cada una puede aparecer en situaciones aparentemente normales. Una persona puede abrir una puerta a alguien que lleva las manos ocupadas porque quiere ayudar. Otra puede realizar un pago ante una amenaza o descargar un archivo porque su jefe supuestamente lo necesita de inmediato. También puede hacer clic en una oferta atractiva o abrir un documento cuando el mensaje apela a su experiencia y le hace sentir que es la persona indicada para resolver un problema.
A estas motivaciones se suman factores como la urgencia, la familiaridad y la credibilidad. Los ataques actuales ya no dependen necesariamente de mensajes mal redactados o errores evidentes. Pueden imitar con mayor precisión el lenguaje, el formato y el contexto de una comunicación legítima.
La inteligencia artificial amplía esta capacidad. Según explicó la especialista, estas herramientas pueden facilitar la creación de mensajes más convincentes y personalizados, reduciendo el esfuerzo necesario para preparar ataques que respondan a las motivaciones de sus posibles víctimas.
Esto obliga a las organizaciones a ampliar su perspectiva. La seguridad no puede concentrarse exclusivamente en identificar correos sospechosos cuando las amenazas también pueden llegar por llamadas, mensajes y otros canales. Tampoco basta con enseñar señales generales de alerta si los ataques pueden adaptarse a las características de cada persona.
El estrés y la fatiga también son variables de ciberseguridad
No todos los incidentes de seguridad son consecuencia de un ataque diseñado para manipular a alguien. También existen errores cotidianos, como enviar información al destinatario equivocado, omitir una verificación o saltarse un procedimiento.
En estos casos, el entorno de trabajo puede tener un papel determinante. La presión constante, la saturación de tareas y la fatiga dificultan mantener la atención, recordar información relevante, detectar contradicciones e inhibir respuestas impulsivas.
Una persona que trabaja bajo una carga excesiva puede conocer perfectamente los procedimientos y, aun así, cometer un error al intentar resolver varias tareas simultáneamente. Del mismo modo, un colaborador agotado puede omitir una revisión que normalmente realizaría con cuidado.
Esta relación cambia la manera de entender el bienestar laboral. Durante la keynote, Zamorano subrayó que no debe considerarse únicamente un asunto de felicidad o productividad, sino también una variable relacionada con el riesgo y la continuidad del negocio.
Esto no significa que el área de ciberseguridad deba asumir las responsabilidades de Recursos Humanos. Implica que ambas áreas necesitan colaborar para comprender si las condiciones de trabajo están aumentando la exposición de la organización.
Si una empresa registra errores recurrentes, incumplimientos de procedimientos o incidentes en equipos sometidos a una presión constante, la respuesta no debería limitarse a repetir la capacitación. También conviene examinar las condiciones operativas que pueden estar contribuyendo al problema.
La seguridad, en este sentido, no depende solamente de que las personas sepan qué hacer, sino de que cuenten con condiciones razonables para hacerlo correctamente.
De la capacitación general a la gestión del riesgo individual
Uno de los principales planteamientos de la keynote fue que las organizaciones necesitan avanzar hacia una gestión del riesgo humano basada en medición y segmentación.
El primer paso consiste en conocer el nivel real de concientización de los colaboradores e identificar sus brechas de conocimiento. Completar un curso no equivale necesariamente a comprender sus contenidos, y repetir información que una persona ya domina puede hacer que los aprendizajes verdaderamente importantes pierdan relevancia.
A partir de ese diagnóstico, la formación puede adaptarse a las necesidades específicas de cada grupo o colaborador. En lugar de distribuir el mismo contenido a toda la organización, las empresas pueden concentrar sus esfuerzos en las áreas donde existen mayores brechas.
Las simulaciones también requieren una revisión. Enviar dos o tres correos de phishing al año, con el mismo formato para todos, puede resultar insuficiente si no se consideran los canales utilizados por cada equipo, sus actividades y las amenazas a las que se enfrenta. Una estrategia más completa debería contemplar escenarios de ingeniería social por correo, teléfono y mensajes, además de evaluar las motivaciones que pueden influir en las respuestas.
Esta personalización no busca etiquetar a las personas como vulnerables o infalibles. Su objetivo es comprender dónde existen mayores riesgos y diseñar medidas que ayuden a reducirlos.
La diferencia es importante: una organización que mide únicamente cuántas personas recibieron capacitación puede reportar una cobertura elevada sin saber si esa formación está reduciendo los incidentes. Una que identifica brechas, adapta los contenidos y evalúa los comportamientos puede orientar mejor sus recursos y fortalecer sus defensas.
La ciberseguridad también es una decisión de negocio
El riesgo humano suele quedar en una zona difícil de medir porque involucra comportamientos, contextos y decisiones que no siempre se reflejan directamente en los indicadores tecnológicos. Sin embargo, sus consecuencias pueden afectar información sensible, operaciones, reputación y continuidad del negocio.
Por eso, la gestión de este riesgo necesita una visión compartida entre seguridad, tecnología y Recursos Humanos. La información sobre capacitación y comportamiento debe complementarse con una comprensión de las condiciones de trabajo, las cargas operativas y los factores que pueden dificultar el cumplimiento de los protocolos.
La inteligencia artificial hace todavía más urgente esta evolución. Si los atacantes pueden generar comunicaciones más creíbles y adaptar sus estrategias con mayor facilidad, las organizaciones necesitan defensas que también evolucionen. Eso incluye tecnología, procedimientos, formación y una comprensión más precisa de las personas.
El objetivo no es construir colaboradores incapaces de cometer errores. Esa expectativa sería poco realista. Se trata de desarrollar una estrategia de seguridad que reconozca cómo las personas toman decisiones, identifique los factores que incrementan su exposición y establezca controles capaces de reducir las consecuencias de un error.
La mente humana puede convertirse en una superficie de ataque, pero comprenderla también puede fortalecer la defensa. La diferencia estará en que las empresas dejen de interpretar cada incidente como una falla individual y comiencen a analizar el sistema de condiciones, comportamientos y decisiones que lo hizo posible. En un entorno donde la tecnología permite sofisticar las amenazas, entender el riesgo humano ya no es un complemento de la ciberseguridad: es parte de su estrategia central.